Blog

Deteinco obtiene la acreditación Windows 11 Pro Certified Partner de TD SYNNEX y Microsoft
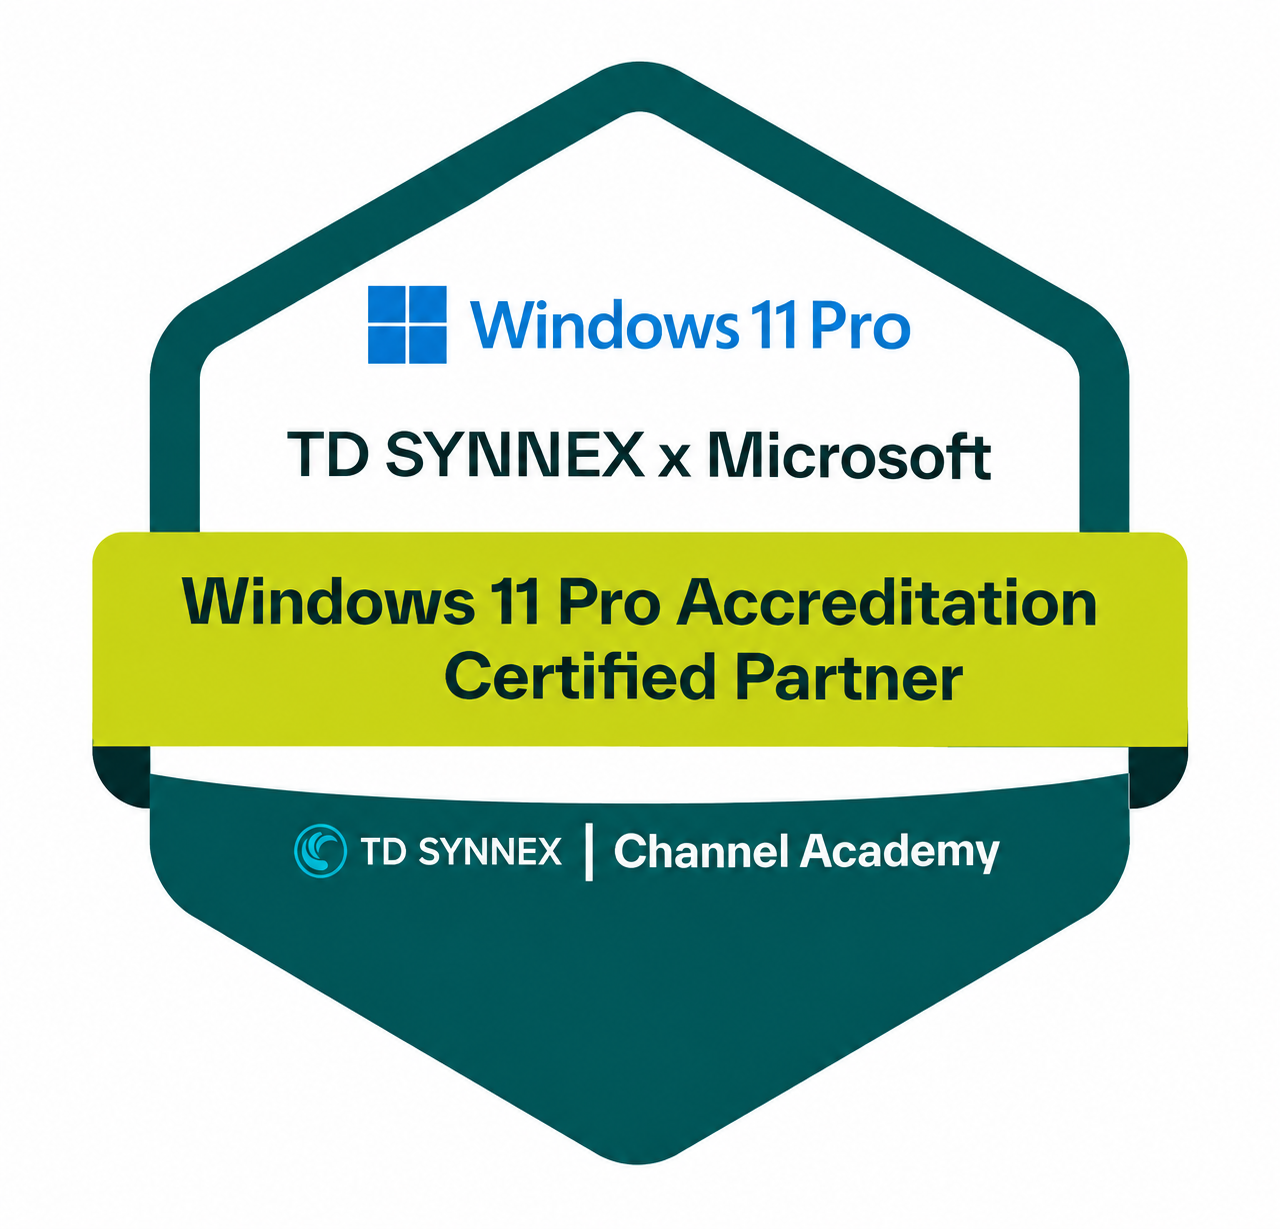
Insignia Windows 11 Pro Accreditation Certified Partner de TD SYNNEX y Microsoft

En Deteinco estamos orgullosos de compartir un nuevo hito: hemos obtenido la acreditación Windows 11 Pro Accreditation Certified Partner, concedida en el marco de la colaboración entre TD SYNNEX y Microsoft.

Una acreditación que reconoce nuestra preparación

Esta insignia acredita los conocimientos y la preparación necesarios para trabajar con soluciones basadas en Windows 11 Pro. Es un reconocimiento al trabajo, la dedicación y la formación continua del equipo de Deteinco.

¿Qué aporta a nuestros clientes?

Para empresas, centros educativos y organizaciones, contar con un partner acreditado facilita disponer de un asesoramiento más sólido al planificar, desplegar y mantener equipos con Windows 11 Pro.

  • Mejor orientación en la elección y configuración de los equipos.
  • Apoyo en proyectos de renovación y actualización tecnológica.
  • Asesoramiento alineado con las funcionalidades y requisitos de Windows 11 Pro.
  • Una visión más completa de las necesidades de seguridad, gestión y productividad.

Formación y certificación continuas

La insignia digital se emite a través de Credly y permite verificar el logro y compartirlo profesionalmente. Para Deteinco, también es un estímulo para seguir actualizando conocimientos y ofrecer un servicio cada vez más útil y cercano.

Esta acreditación refuerza nuestro compromiso de acompañar a las organizaciones en su evolución tecnológica, desde la elección de los equipos hasta su implantación y soporte.

Fuente: TD SYNNEX Channel Academy y Microsoft.
El NIST ya no recomienda cambiar a menudo las contraseñas: apuesta por frases de paso largas y únicas

Ilustración de una frase de paso larga y segura protegiendo una organización

Durante años, muchas organizaciones han obligado a sus usuarios a cambiar la contraseña cada pocas semanas o meses. Ahora, las recomendaciones actualizadas del National Institute of Standards and Technology (NIST) ponen el foco en una protección más efectiva: utilizar contraseñas largas, únicas y difíciles de predecir, y cambiarlas cuando haya indicios de que se han comprometido.

¿Por qué el cambio periódico puede ser contraproducente?

El NIST indica que no deberían exigirse cambios arbitrarios o periódicos de las contraseñas. Cuando una persona sabe que tendrá que sustituirla pronto, es habitual que elija opciones más sencillas o que haga variaciones previsibles, como añadir un número o un símbolo al final de la anterior.

Este comportamiento puede dar una falsa sensación de seguridad y facilitar el trabajo a los atacantes, que conocen estas pautas.

¿Qué recomienda el NIST?

Las directrices actuales priorizan estos principios:

  • Contraseñas largas: las frases de paso memorables ofrecen una protección superior a las claves cortas y artificialmente complicadas.
  • Una contraseña diferente para cada servicio: si una credencial se filtra, no debe permitir acceder a otros sistemas.
  • Cambio cuando existe compromiso: hay que forzar la sustitución si existen evidencias de una filtración, un acceso fraudulento o cualquier otro incidente.
  • Bloqueo de contraseñas comunes o filtradas: los sistemas deberían impedir el uso de credenciales demasiado habituales o presentes en filtraciones conocidas.
  • Gestores de contraseñas y doble factor: son herramientas recomendables para generar y proteger credenciales únicas, especialmente cuando se combinan con la autenticación multifactor.

¿Qué implica para una organización?

Empresas, administraciones y entidades pueden revisar sus políticas de acceso y sustituir la obligación de cambiar contraseñas cada cierto tiempo por controles más útiles: autenticación multifactor, gestión segura de credenciales, bloqueo de contraseñas comprometidas, limitación de intentos y monitorización de actividad sospechosa.

Esto no significa dejar las contraseñas sin supervisión. Una credencial comprometida debe cambiarse inmediatamente, y las cuentas con privilegios elevados deberían disponer de controles adicionales y revisiones periódicas.

Una política más segura y más fácil de cumplir

La recomendación del NIST ayuda a avanzar hacia políticas de seguridad más realistas: menos cambios mecánicos y más protección basada en el riesgo. Una frase de paso larga, única y guardada en un gestor de confianza es, en muchos casos, una opción más segura y fácil de recordar que una contraseña corta llena de símbolos.

Revisar estas políticas es una buena oportunidad para reforzar la seguridad de toda la organización y reducir los hábitos previsibles que los ciberdelincuentes aprovechan.

Fuente: NIST, SP 800-63B y preguntas frecuentes sobre la expiración y la composición de contraseñas.

Ciberseguridad en centros educativos y pymes: 7 medidas esenciales

Ciberseguridad en centros educativos y pymes

La ciberseguridad ya no es opcional

Los centros educativos y las pequeñas y medianas empresas gestionan cada día información sensible, dispositivos conectados y servicios digitales. Un incidente puede interrumpir la actividad, comprometer datos personales y generar costes importantes. Estas siete medidas ayudan a reducir los riesgos más habituales.

1. Mantener todos los equipos actualizados

Es fundamental instalar las actualizaciones de seguridad del sistema operativo, las aplicaciones, los servidores y los dispositivos de red. También conviene retirar o sustituir los equipos que ya no reciben soporte.

2. Proteger las cuentas de usuario

Cada persona debe disponer de una cuenta propia, con permisos ajustados a sus necesidades. La autenticación multifactor, las contraseñas robustas y la eliminación inmediata de usuarios que ya no deben acceder son medidas esenciales.

3. Realizar copias de seguridad

Las copias deben ser automáticas, periódicas y conservarse en una ubicación separada de los equipos principales. Es importante probar regularmente su restauración para asegurarse de que permiten recuperar la actividad tras un fallo o un ataque de ransomware.

4. Formar a las personas

La mayoría de incidentes empieza con un correo fraudulento, un enlace malicioso o una contraseña reutilizada. Una formación breve y continua ayuda al personal, al profesorado y al alumnado a identificar el phishing y a comunicar rápidamente cualquier anomalía.

5. Separar y controlar la red

La red administrativa, la red de invitados, los dispositivos del alumnado y los sistemas críticos deberían estar segmentados. El acceso remoto debe estar protegido y limitado únicamente a las personas y servicios que lo necesiten.

6. Proteger los dispositivos móviles

Ordenadores portátiles, tabletas y teléfonos también contienen información corporativa. Hay que activar el bloqueo de pantalla, el cifrado, la gestión centralizada y la posibilidad de localizar o borrar un dispositivo perdido.

7. Preparar un plan de respuesta

Conviene definir de antemano quién debe actuar, cómo aislar un equipo afectado, cómo preservar las evidencias y a quién comunicar el incidente. Tener un protocolo sencillo reduce el tiempo de reacción y limita las consecuencias.

La prevención es la mejor inversión

La ciberseguridad debe entenderse como un proceso continuo. Revisar periódicamente la configuración, los permisos, las copias y la formación permite a centros educativos y pymes trabajar con más seguridad y continuidad.