Blog

Vulnerabilitats crítiques de PHP: què han de fer les pimes ara
Actualització de PHP: protecció per a servidors web

El projecte PHP ha publicat una actualització de seguretat urgent després de detectar dues vulnerabilitats crítiques, identificades com CVE-2026-109618 i CVE-2026-109619. Amb una puntuació CVSS de 9,2, poden permetre l’execució remota de codi sense autenticació.

Això significa que un atacant podria arribar a executar instruccions al servidor sense disposar d’un compte d’usuari. El risc és especialment rellevant per a les petites i mitjanes empreses, que sovint depenen de webs corporatives, botigues en línia, portals de clients o aplicacions internes basades en PHP.

Per què és important per a una pime?

Una aplicació exposada amb una versió vulnerable pot convertir-se en una porta d’entrada a informació de clients, credencials, bases de dades o altres sistemes de l’organització. A més, una intrusió pot provocar interrupcions del servei, pèrdua de confiança i costos de recuperació que sovint són difícils d’assumir per a una empresa petita.

Què cal fer?

  1. Comprovar la versió de PHP de tots els allotjaments, servidors i serveis web.
  2. Actualitzar immediatament a una versió corregida i compatible amb l’aplicació. El projecte PHP indica que no hi ha una mitigació completa alternativa.
  3. Revisar WordPress, CMS, extensions i aplicacions que funcionin sobre PHP, incloent-hi els components que ja no reben manteniment.
  4. Verificar les còpies de seguretat i assegurar-se que existeix almenys una còpia recent, separada i recuperable.
  5. Revisar els registres del servidor i de l’aplicació per detectar accessos o comportaments anòmals.

Una actualització que també és gestió del risc

Les actualitzacions de PHP no s’haurien de deixar per a l’últim moment. Per reduir riscos, convé mantenir un inventari dels serveis exposats a Internet, establir un calendari d’actualitzacions i provar els canvis abans d’aplicar-los als sistemes més importants.

Si la vostra empresa utilitza PHP i no sabeu quina versió teniu instal·lada o si és compatible amb les aplicacions actuals, és un bon moment per revisar-ho. Una actuació preventiva pot evitar que una vulnerabilitat del servidor es converteixi en una incidència de negoci.

Font: comunicats oficials del projecte PHP, 21 d’octubre de 2026.
Deteinco obté l’acreditació Windows 11 Pro Certified Partner de TD SYNNEX i Microsoft

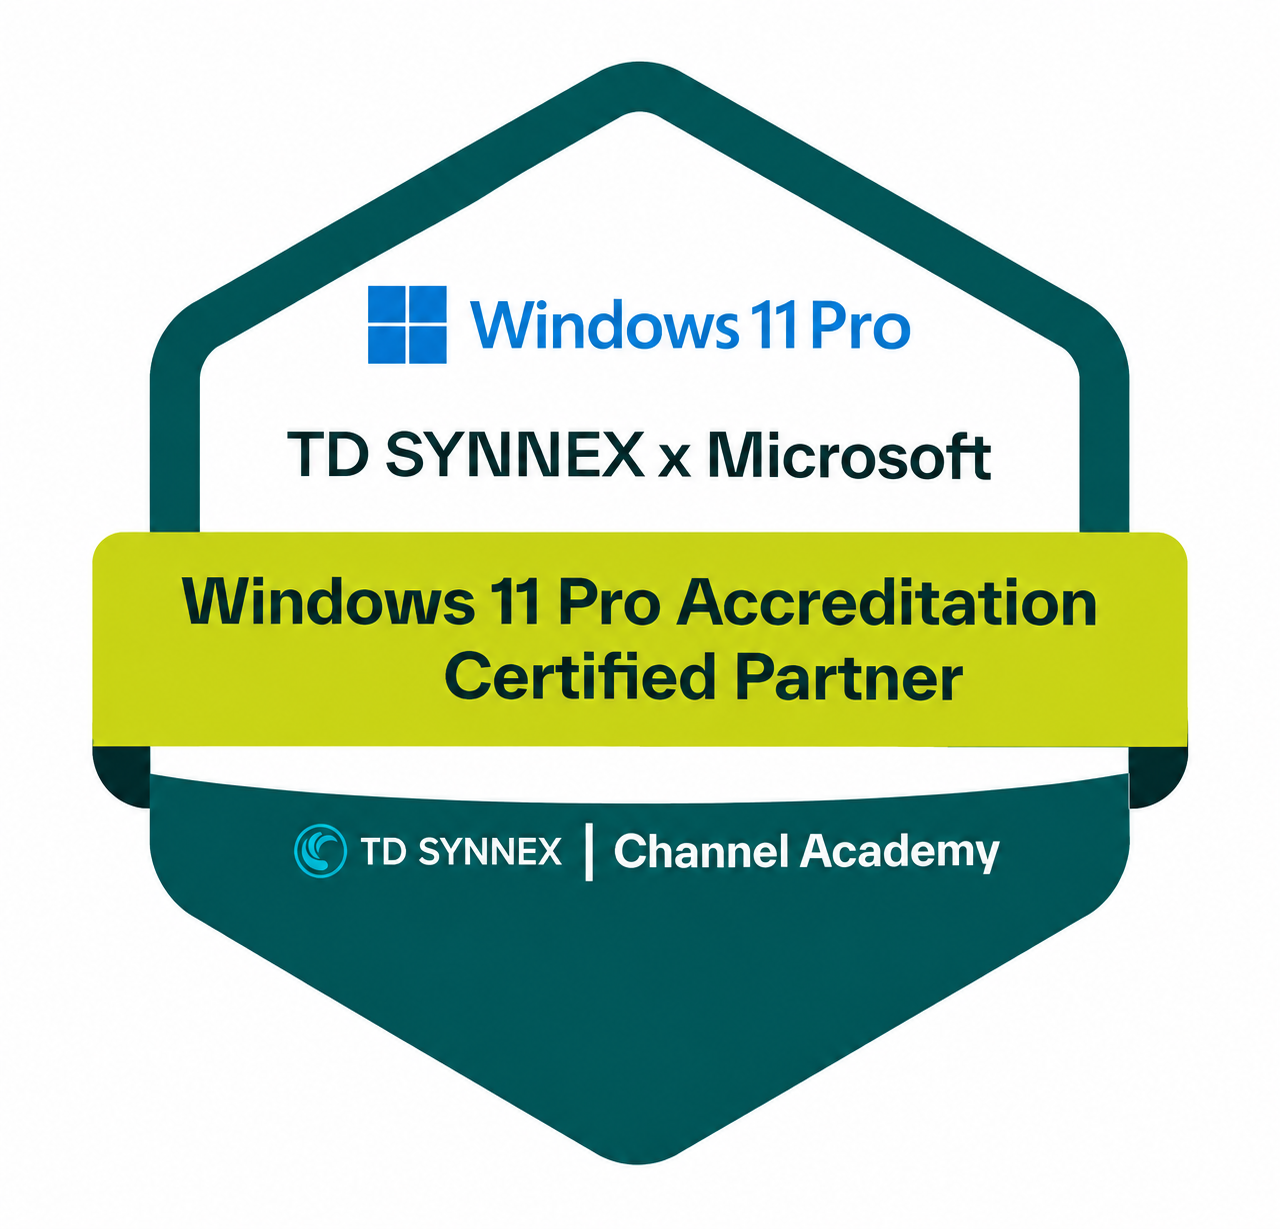
Insígnia Windows 11 Pro Accreditation Certified Partner de TD SYNNEX i Microsoft

A Deteinco estem orgullosos de compartir una nova fita: hem obtingut l’acreditació Windows 11 Pro Accreditation Certified Partner, concedida en el marc de la col·laboració entre TD SYNNEX i Microsoft.

Una acreditació que reconeix la nostra preparació

Aquesta insígnia acredita els coneixements i la preparació necessaris per treballar amb solucions basades en Windows 11 Pro. És un reconeixement al treball, la dedicació i la formació contínua de l’equip de Deteinco.

Què aporta als nostres clients?

Per a empreses, centres educatius i organitzacions, disposar d’un partner acreditat facilita comptar amb un assessorament més sòlid a l’hora de planificar, desplegar i mantenir equips amb Windows 11 Pro.

  • Millor orientació en l’elecció i configuració dels equips.
  • Suport en projectes de renovació i actualització tecnològica.
  • Assessorament alineat amb les funcionalitats i requisits de Windows 11 Pro.
  • Una visió més completa de les necessitats de seguretat, gestió i productivitat.

Formació i certificació contínues

La insígnia digital s’emet a través de Credly i permet verificar l’assoliment i compartir-lo professionalment. Per a Deteinco, és també un estímul per continuar actualitzant els coneixements i oferir un servei cada vegada més útil i proper.

Aquesta acreditació reforça el nostre compromís d’acompanyar les organitzacions en la seva evolució tecnològica, des de l’elecció dels equips fins a la seva implantació i suport.

Font: TD SYNNEX Channel Academy i Microsoft.

El NIST ja no recomana canviar sovint les contrasenyes: aposta per frases de pas llargues i úniques

Il·lustració d’una frase de pas llarga i segura protegint una organització

Durant anys, moltes organitzacions han obligat els seus usuaris a canviar la contrasenya cada poques setmanes o mesos. Ara, les recomanacions actualitzades del National Institute of Standards and Technology (NIST) posen el focus en una protecció més efectiva: utilitzar contrasenyes llargues, úniques i difícils de predir, i canviar-les quan hi hagi indicis que s’han compromès.

Per què el canvi periòdic pot ser contraproduent?

El NIST indica que no s’haurien d’exigir canvis arbitraris o periòdics de les contrasenyes. Quan una persona sap que haurà de substituir-la aviat, és habitual que triï opcions més senzilles o que faci variacions previsibles, com afegir un número o un símbol al final de l’anterior.

Aquest comportament pot donar una falsa sensació de seguretat i facilitar la feina als atacants, que coneixen aquestes pautes.

Què recomana el NIST?

Les directrius actuals prioritzen aquests principis:

  • Contrasenyes llargues: les frases de pas memorables ofereixen una protecció superior a les claus curtes i artificiosament complicades.
  • Una contrasenya diferent per a cada servei: si una credencial es filtra, no ha de permetre accedir a altres sistemes.
  • Canvi quan hi ha compromís: cal forçar la substitució si hi ha evidències d’una filtració, un accés fraudulent o qualsevol altre incident.
  • Bloqueig de contrasenyes comunes o filtrades: els sistemes haurien d’impedir l’ús de credencials massa habituals o presents en filtracions conegudes.
  • Gestors de contrasenyes i doble factor: són eines recomanables per generar i protegir credencials úniques, especialment quan es combinen amb l’autenticació multifactor.

Què implica per a una organització?

Empreses, administracions i entitats poden revisar les seves polítiques d’accés i substituir l’obligació de canviar contrasenyes cada cert temps per controls més útils: autenticació multifactor, gestió segura de credencials, bloqueig de contrasenyes compromeses, limitació d’intents i monitoratge d’activitat sospitosa.

Això no significa deixar les contrasenyes sense supervisió. Una credencial compromesa s’ha de canviar immediatament, i les comptes amb privilegis elevats haurien de disposar de controls addicionals i revisions periòdiques.

Una política més segura i més fàcil de complir

La recomanació del NIST ajuda a avançar cap a polítiques de seguretat més realistes: menys canvis mecànics i més protecció basada en el risc. Una frase de pas llarga, única i guardada en un gestor de confiança és, en molts casos, una opció més segura i fàcil de recordar que una contrasenya curta plena de símbols.

Revisar aquestes polítiques és una bona oportunitat per reforçar la seguretat de tota l’organització i reduir els hàbits previsibles que els ciberdelinqüents aprofiten.

Font: NIST, SP 800-63B i preguntes freqüents sobre l’expiració i la composició de contrasenyes.