

ClickFix: el fals CAPTCHA que et fa executar el malware amb les teves pròpies mans
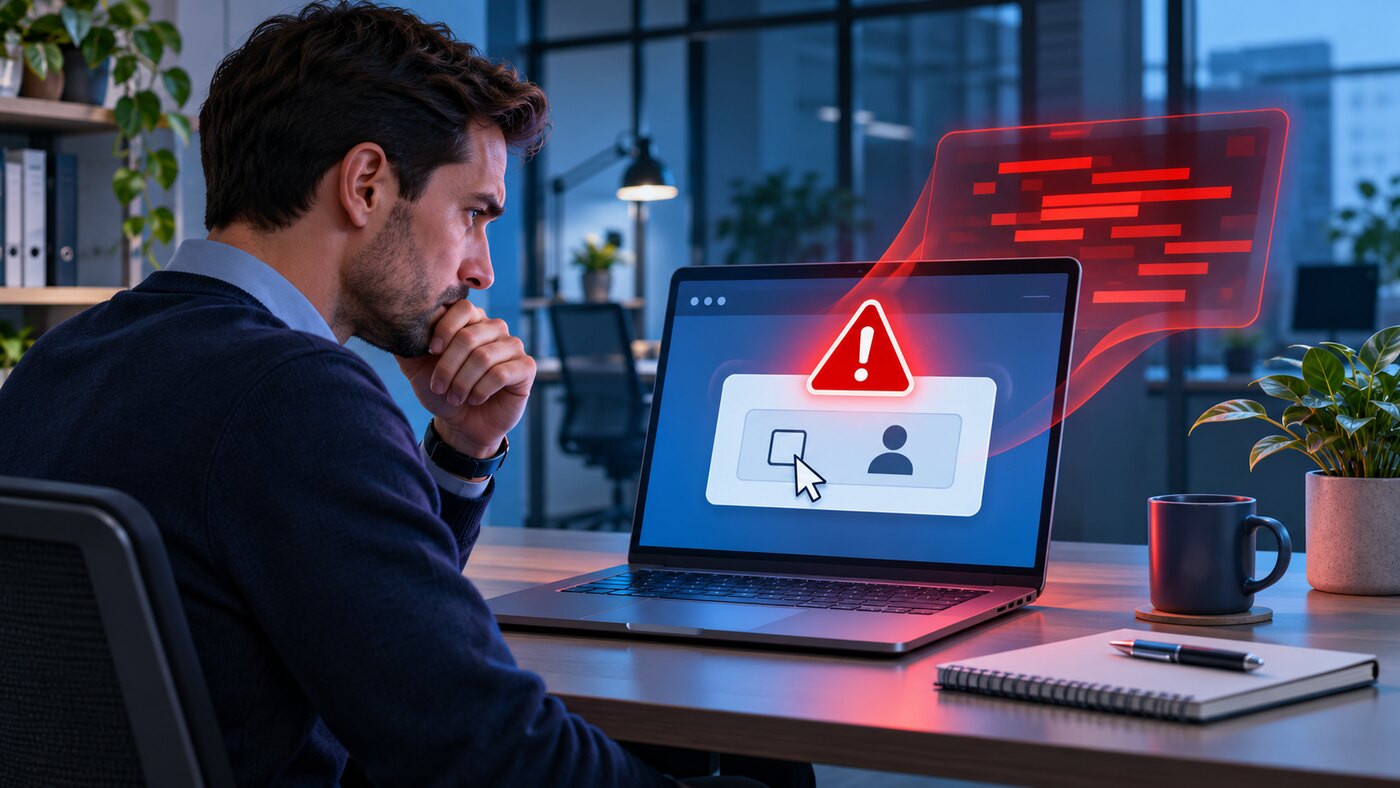
Un missatge d’error, una comprovació que diu «No soc un robot» o una actualització urgent del navegador poden semblar accions rutinàries. Però, si la pàgina et demana obrir la finestra Executar de Windows, enganxar-hi una ordre o utilitzar PowerShell, probablement ets davant d’un atac ClickFix.
ClickFix és una tècnica d’enginyeria social que converteix la mateixa persona usuària en l’executora de l’atac. En lloc d’aprofitar directament una vulnerabilitat del sistema, els ciberdelinqüents presenten unes instruccions aparentment legítimes perquè la víctima executi una ordre maliciosa.
Com funciona un atac ClickFix?
L’atac pot començar amb un correu de pesca, un anunci maliciós o una pàgina web compromesa. La víctima arriba a una pantalla que imita un CAPTCHA, un avís del navegador o un missatge de suport tècnic.
Quan hi interactua, la pàgina pot copiar silenciosament una ordre maliciosa al porta-retalls. A continuació, demana seguir passos com aquests:
- Prémer les tecles Windows i R.
- Enganxar el contingut del porta-retalls.
- Prémer Retorn per completar la verificació o solucionar el problema.
En realitat, aquest últim pas executa una ordre que pot utilitzar eines legítimes de Windows, com PowerShell o mshta.exe, per descarregar malware. Com que és l’usuari qui posa en marxa el procés, l’atac pot superar alguns controls de seguretat convencionals.
Quines conseqüències pot tenir?
Les campanyes ClickFix s’han utilitzat per instal·lar programes que roben contrasenyes, galetes de sessió, dades del navegador i altra informació sensible. També poden desplegar eines d’accés remot, descarregar noves amenaces o facilitar un atac de ransomware.
En una organització, una sola execució pot comprometre el compte d’una persona, permetre l’accés a serveis corporatius i facilitar moviments cap a altres equips de la xarxa.
Alguns indicis que convé investigar són:
- Una finestra de PowerShell o del terminal que apareix i desapareix ràpidament.
- Fitxers o carpetes desconeguts a les ubicacions temporals de Windows.
- Connexions de xarxa inusuals.
- Alertes de l’antivirus o del sistema de protecció dels equips.
- Inicis de sessió o canvis de credencials que l’usuari no reconeix.
La regla més fàcil de recordar
Un CAPTCHA legítim no demana obrir la finestra Executar, PowerShell, el terminal ni enganxar-hi ordres.
Si una web indica que cal fer-ho per demostrar que ets una persona, descarregar un document, actualitzar el navegador o corregir un error, tanca la pàgina i comunica-ho al responsable informàtic.
Què cal fer si ja s’ha executat l’ordre?
Cal actuar amb rapidesa:
- Desconnectar l’equip de la xarxa cablejada i de la Wi-Fi.
- No continuar treballant amb el dispositiu.
- Avisar immediatament el servei informàtic o el responsable de seguretat.
- Analitzar l’equip amb les eines de protecció actualitzades.
- Revisar accessos, processos, tasques programades i mecanismes de persistència.
- Canviar les credencials potencialment exposades des d’un dispositiu segur.
Canviar només la contrasenya o esborrar l’historial del navegador no garanteix que l’amenaça hagi desaparegut.
Com poden protegir-se les organitzacions?
La protecció contra ClickFix combina formació i mesures tècniques:
- Explicar als usuaris que cap verificació legítima requereix executar ordres.
- Aplicar filtratge web, DNS i de correu electrònic.
- Mantenir actualitzats el sistema operatiu, el navegador i les eines de protecció.
- Utilitzar protecció avançada dels equips i supervisar comportaments anòmals.
- Restringir la finestra Executar i els intèrprets d’ordres quan no siguin necessaris.
- Limitar els privilegis d’administració.
- Aplicar autenticació multifactor.
- Segmentar la xarxa i mantenir còpies de seguretat verificades.
ClickFix funciona perquè aprofita la confiança i la pressa de les persones. Una instrucció molt senzilla pot ser decisiva: si una pàgina web et demana enganxar una ordre al sistema, atura’t i consulta-ho abans d’executar-la.
A Deteinco podem ajudar la teva organització a revisar la protecció dels equips, reforçar els controls d’accés i preparar els usuaris per detectar intents d’enginyeria social abans que es converteixin en una incidència.
