Blog

Nou horari d’atenció de Deteinco
A Deteinco adaptem el nostre horari per oferir una millor atenció als nostres clients, especialment a empreses i professionals que necessiten un servei àgil i proper en el seu dia a dia.

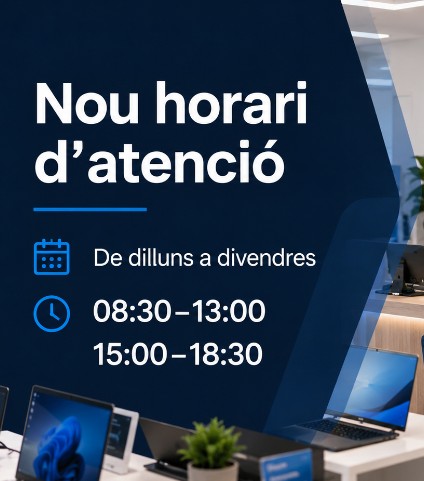
A partir d’ara, el nostre horari d’atenció serà:

De dilluns a divendres
Matí: de 08:30 a 13:00 h
Tarda: de 15:00 a 18:30 h

Amb aquest horari volem millorar la disponibilitat durant les primeres hores del matí, facilitar la gestió d’incidències i mantenir una franja de tarda adequada per a consultes, recollides, entregues i atenció presencial a la botiga.

Com sempre, continuem a la vostra disposició per oferir-vos solucions informàtiques, suport tècnic, assessorament i serveis professionals adaptats a les necessitats de cada client.

Moltes gràcies per la vostra confiança.
El vostre DNS sota assetjament: la vostra xarxa pot sobreviure a un atac d’amplificació?

Què passa amb la teva empresa si el teu DNS cau només una hora?

Per a moltes organitzacions, el cost s’avalua en els ingressos, les operacions aturades i la confiança malmesa.

Una de les amenaces que creixen més ràpidament darrere de les interrupcions és l’atac d’amplificació de DNS. Mitjançant l’explotació de solucions de DNS obertes, els atacants envien petites consultes que desencadenen inundacions massives de resposta, aclaparant la nostra infraestructura i serveis crítics sense connexió.

L’impacte és real. L’any 2024, l’amplificació de DNS va comptar amb el 55% de tots els amplificats DDoS tràfic, fins al 88% dels anys anteriors. A més, la primera meitat de 2024 va veure un augment del 127% en el volum mitjà mensual d’atac de la capa de xarxa, arribant als 1,23 TB per organització.

La resiliència a la capa DNS ja no és opcional, és essencial. Les defenses tradicionals soles no poden gestionar l’escala i la velocitat dels atacs.

És per això que SafeDNS proporciona màxima resiliència en resolució de DNS. Filtrant el trànsit d’amplificació a l’origen i gestionant les càrregues punta sense interrupcions, es garanteix que els usuaris es mantinguin connectats passi el que passi. El temps d’inactivitat costa més que diners. No deixeu que els atacants controlin la vostra disponibilitat.

Per què els NGFW no poden detectar atacs DNS furtius (i com tancar la bretxa)

Els tallafocs de nova generació (NGFW) són una pedra angular de la seguretat de les xarxes empresarials, i ofereixen funcions avançades com la inspecció profunda de paquets, la prevenció d’intrusions i el filtratge de la capa d’aplicació. Tanmateix, quan es tracta de detectar atacs DNS furtius, com ara l’exfiltració de dades encobertes, els atacs basats en l’algoritme de generació de dominis (DGA) i la comunicació de comandament i control (C2) oculta al trànsit DNS, els NGFW sovint no són suficients. Aquest article explora les limitacions tècniques dels NGFW per abordar aquestes amenaces, proporciona exemples detallats de tècniques d’atac DNS furtiu i explica com les solucions de seguretat basades en la resolució DNS de SafeDNS tanquen aquestes bretxes crítiques.

Llegeix l’article sencer aquí.